萬物互聯時代,隱私何以安放?——從網絡安全月報看物聯網安全合力之道
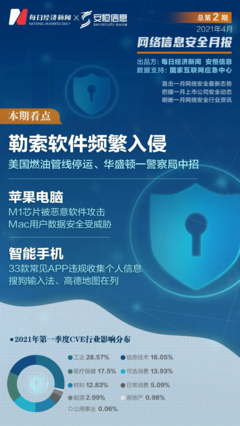
近日發布的《每經網絡安全月報》再次將物聯網安全推向公眾視野。報告指出,隨著智能家居、車聯網、工業互聯網等場景加速落地,萬物互聯的便利背后,隱私泄露與網絡攻擊風險正呈指數級上升。物聯網終端數量龐大、安全防護薄弱,已使其成為黑客攻擊的“軟柿子”。
在物聯網架構中,感知層、網絡層、平臺層與應用層均面臨不同威脅。例如,家用攝像頭被批量劫持組建僵尸網絡、智能門鎖漏洞導致遠程開鎖、車聯網通信協議遭中間人攻擊等事件屢見不鮮。更嚴峻的是,大量物聯網設備出廠時缺乏基礎安全設計,弱口令、未加密傳輸、固件更新機制缺失等問題普遍存在。一旦單個節點被攻破,攻擊者便能橫向滲透,危及整個網絡乃至物理世界安全。
面對碎片化的物聯網生態,單點防護已力不從心。報告強調,物聯網安全需構建“合力”——設備廠商應落實安全默認原則,從芯片到云平臺嵌入全生命周期防護;網絡運營者需加強流量監測與異常行為分析;監管機構則要完善標準與合規體系,推動安全能力互認。而在技術層面,網絡與信息安全軟件開發正成為關鍵抓手。
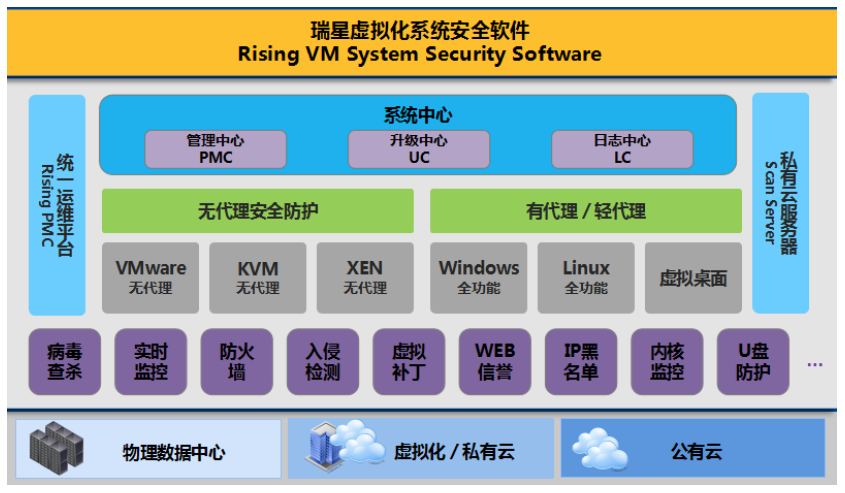
具體而言,面向物聯網的安全軟件需在以下方向發力:一是輕量化終端安全代理,適配資源受限設備,實現代碼簽名驗證、運行時完整性度量與微隔離;二是端到端加密通信中間件,保障MQTT、CoAP等協議的數據機密性與身份認證;三是物聯網安全態勢感知平臺,通過機器學習識別異常流量與未知威脅,并與SIEM/SOAR聯動響應;四是固件安全分析與自動化更新工具,幫助廠商持續修復漏洞;五是隱私增強技術(PETs)組件,如差分隱私、聯邦學習框架,在數據不出設備的前提下完成分析,降低隱私泄露風險。
值得注意的是,安全軟件開發并非孤立工程。它需要與硬件信任根(如TPM/SE)、設備身份體系(如PKI/標識解析)以及零信任架構深度融合。開源軟件供應鏈安全也不容忽視——Log4j等事件警示我們,物聯網軟件棧中的第三方組件同樣需要SBOM(軟件物料清單)管理與漏洞閉環。
萬物互聯的愿景不應以犧牲隱私為代價。唯有設備商、軟件開發者、網絡運營者、監管方與用戶形成責任共擔、能力互補的治理共同體,并將安全基因植入每一行代碼、每一臺設備,才能真正實現“連接可信、數據可控、隱私可安”。網絡安全月報的警示,恰是推動物聯網安全合力從理念走向行動的重要契機。
如若轉載,請注明出處:http://www.hongyunzl.com/product/66.html
更新時間:2026-11-15 16:30:28